Zwei Zeilen Patchnotes, keine neue Waffe, kein neues Biom: Am 2. November erschien in Core Keeper ein Update namens 1.3.0.7, und in der Liste der Änderungen steht genau ein Eintrag. Der Core Keeper Security Patch schaltet eine Funktion ab, statt eine hinzuzufügen — und der Grund dafür liegt nicht im Spiel, sondern in einer Softwarebibliothek, die Millionen Programme benutzen.
Stand dieser Angaben: 16. November 2026
Die Angaben stammen aus der Steam-Ankündigung von Pugstorm vom 2. November und aus Unitys Sicherheitshinweis, zuletzt aktualisiert am 7. November. Ob Core Keeper inzwischen auf einer gepatchten Engine-Fassung läuft, ist öffentlich nicht dokumentiert.
Core Keeper Security Patch: Was 1.3.0.7 abgeschaltet hat
Pugstorm formuliert es knapp und ungewöhnlich offen. In der Brotli-Bibliothek, mit der Core Keeper seine Spielstände komprimiert, sei eine Sicherheitslücke gefunden worden. Nichts deute darauf hin, dass sie gegen Core-Keeper-Spieler eingesetzt worden sei — vorsorglich habe man aber die Möglichkeit abgeschaltet, Spielstände über Mods zu teilen. Zurückkommen soll die Funktion, sobald die Unity-Engine entsprechend ausgebessert ist.
Das ist der gesamte Inhalt des Updates. Unter „Miscellaneous" steht ein einziger Punkt: das Teilen von Spielstandsdateien für Mods ist deaktiviert. Keine Balance-Änderung, kein Fehler behoben, nichts verschoben.
Bemerkenswert an der Formulierung ist, was sie nicht behauptet. Pugstorm schreibt weder, dass jemand angegriffen wurde, noch dass nichts passieren kann. Das Studio nennt den Anlass, nennt die Gegenmaßnahme und sagt, woran die Rückkehr hängt. Für eine Zeile in einem Patchfenster ist das mehr Auskunft als üblich.
:::bild Steam-Shopseite von Core Keeper, https://store.steampowered.com/app/1621690/Core_Keeper/
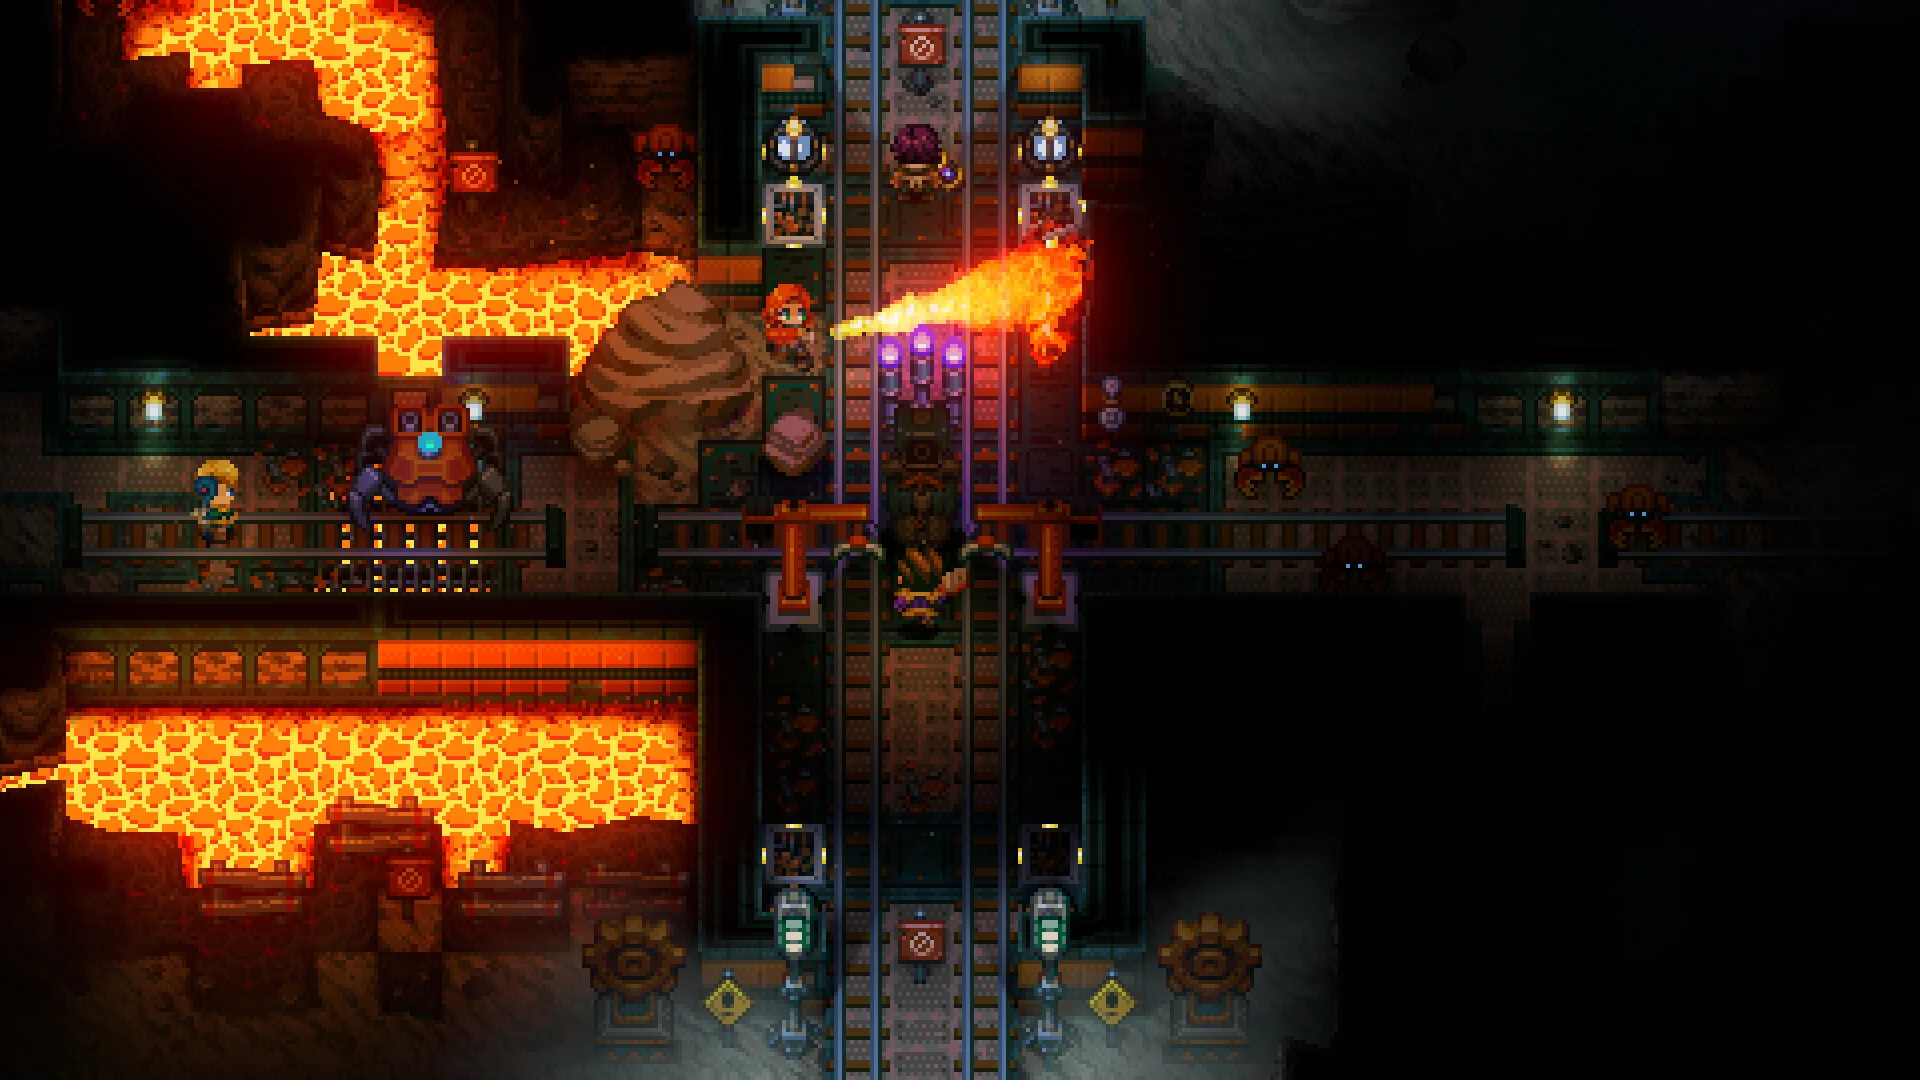 Ganze Basen samt Förderbändern und Lavakammern stecken am Ende in einer einzigen Spielstandsdatei. Core Keeper komprimiert sie mit Brotli — der Bibliothek, in der die Lücke gefunden wurde.
:::
Die Lücke steckt nicht im Spiel, sondern zwei Ebenen darunter
Brotli ist ein Kompressionsverfahren von Google, das Daten kleiner macht — in Webservern, in Browsern und eben auch in Spielen, die große Weltdateien auf die Festplatte schreiben. Unity liefert einen Brotli-Decoder in den .NET-Klassenbibliotheken seiner Laufzeitumgebung mit. Jedes Unity-Spiel trägt diesen Decoder also mit sich herum, unabhängig von Plattform und Scripting-Backend.
Am 21. Oktober wurde der Fehler in der Bibliothek öffentlich gemacht und zugleich oben in der Quelle behoben. Unity hat daraufhin einen eigenen Sicherheitshinweis veröffentlicht: CVE-2026-111497, ein Pufferüberlauf im Brotli-Decoder, Schweregrad 9,2 von 10. Betroffen sind die Brotli-Fassungen 1.0.3 bis 1.2.0; behoben ist es in 1.0.10, 1.1.1 und 1.2.1.
Entscheidend für Spiele ist Unitys Beschreibung der Angriffsfläche. Gefährdet ist eine Anwendung dann, wenn sie Daten, die sie nicht selbst erzeugt hat, durch BrotliStream, BrotliDecoder oder einen HttpClient mit automatischer Brotli-Entpackung schickt. Ein präparierter Datenstrom kann die Anwendung dann zum Absturz bringen oder im schlechtesten Fall Code mit den Rechten des Programms ausführen. Unitys eigene Ladewege sind nicht betroffen — UnityWebRequest ist ohne Brotli-Unterstützung gebaut, und die Archivformate für AssetBundles nutzen andere Verfahren.
Wie gefährlich ist eine 9,2 für den eigenen Spielstand?
Die Zahl beschreibt den schlimmsten Fall, nicht den wahrscheinlichen. Sie gilt für Programme, die fremde Daten ungefragt entpacken — und ein geteilter Spielstand ist genau das: eine Datei von jemandem, den man nicht kennt, die das Spiel aufmachen soll. Deshalb trifft die Abschaltung diese eine Funktion und nicht das Spiel als Ganzes.
Wer eigene Welten spielt, eigene Spielstände lädt und keine fremden Dateien einbindet, hat keine Quelle für präparierte Daten. Unity hält außerdem fest, dass es keine Hinweise auf eine Ausnutzung in Unity-Anwendungen gibt, und Pugstorm sagt dasselbe für Core Keeper. Beides sind Negativbefunde, keine Garantien — aber sie schließen das Bild.
Der offene Punkt liegt woanders. Unity hat die Korrektur in mehrere Editor-Zweige eingepflegt; ältere Versionslinien standen beim letzten Stand des Hinweises noch aus. Und ein Spiel ist erst dann versorgt, wenn der Hersteller mit der ausgebesserten Engine neu baut und ausliefert — ein Editor-Update allein ändert an bereits veröffentlichten Spielen nichts. Welche Unity-Linie Core Keeper benutzt, steht nirgends öffentlich. Solange die Funktion abgeschaltet bleibt, ist das die ehrlichste Antwort auf die Frage nach dem Stand.
:::bild Steam-Shopseite von Core Keeper, https://store.steampowered.com/app/1621690/Core_Keeper/
 Am Spielbetrieb ändert 1.3.0.7 nichts: In den Patchnotes steht als einziger Eintrag, dass das Teilen von Spielständen über Mods abgeschaltet ist.
:::
Für die Mod-Szene ist das ein Verlust, wenn auch ein kleiner
Core Keeper hat eine lebendige Mod-Gemeinde — im Community-Rückblick für Oktober stellt Pugstorm selbst einen Mod vor und verweist auf einen Design-Wettbewerb, bei dem Gewinnerentwürfe in ein Mod-Projekt übernommen werden. Das Teilen von Spielständen über Mods war in diesem Umfeld ein Werkzeug: fertige Welten weitergeben, Testaufbauten herumreichen, Vorlagen verteilen.
Dieser Weg ist bis auf Weiteres zu. Was bleibt, ist der Ordner auf der eigenen Festplatte, und damit verschiebt sich die Verantwortung dorthin, wo sie bei Mods ohnehin liegt. Andere Spiele führen diesen Umgang offener: Wie ein Hersteller das Einschalten von Mods, das Mitziehen von Mitspielern und das Risiko für den Spielstand in einem Durchgang regelt, zeigt der Mod-Browser von Abiotic Factor. Ganz ohne Risiko kommt aber auch dieser Weg nicht aus.
:::bild Steam-Shopseite von Core Keeper, https://store.steampowered.com/app/1621690/Core_Keeper/
 Fertige Welten, Testaufbauten und Vorlagen wanderten bisher als Spielstandsdatei zwischen Spielern hin und her. Genau dieser Weg ist seit dem 2. November zu.
:::
Lade das Update, und nimm keine Spielstände von Fremden an
Praktisch ist wenig zu tun, und das ist die gute Nachricht. Steam zieht 1.3.0.7 automatisch, sobald das Spiel gestartet wird; wer länger pausiert hat, sollte vor dem nächsten Abend einmal die Bibliothek aktualisieren lassen. Ältere Fassungen einfrieren, weil ein Mod sonst nicht mehr läuft, ist bei genau diesem Update die falsche Entscheidung.
Zweitens: Spielstandsdateien aus fremder Hand bleiben besser liegen, solange die Funktion deaktiviert ist — auch dann, wenn sie auf anderem Weg als über Mods kommen. Der Anlass für die Abschaltung ändert sich nicht dadurch, dass die Datei per Messenger statt per Mod ankommt.
Drittens, und unabhängig von dieser Lücke: eine Kopie des Spielstandsordners kostet nichts. Vor Branch-Wechseln und größeren Updates ist das ohnehin Routine, wie der Pre-Release-Zweig von Project Zomboid zeigt. Wer seine Welt seit 1.3 ausgebaut hat, hat dort mehr Stunden liegen als in mancher Kampagne.
Was fehlt, ist eine Nachmeldung. Pugstorm hat die Rückkehr der Funktion an die Engine geknüpft, aber keinen Termin genannt, und seit dem 2. November gab es keine neue Ankündigung dazu. Wer die Spielstand-Weitergabe aktiv genutzt hat, merkt den Unterschied als Erster.